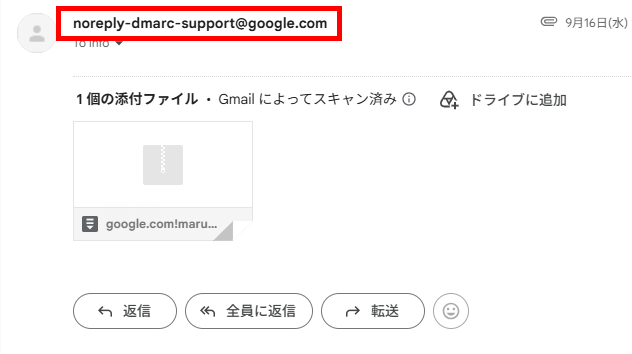
先日、Googleのドメインでメールが届いたのですが、初めてで何のメールか分からなくて調べたら、DMARCというものに関するレポートメールだそうです。(ちゃんとGoogleからのメールと思って良いようです。)
・・・
・・・
GoogleがDMARC(メールなりすまし防止技術)の集計レポート(Aggregate Report)を送るための公式アドレスレポートで、受け取った場合、なりすましが発生していると受け止めて良いようです。
なんでこんなメールが急にきたんだろう…と一瞬不安に思ってDMARCに関わる他の方の相談や記事を回らない頭で読んでたのですが、よくよく思いかえしてみたら、スパムかロボかなと思うような不審メールが問い合わせフォームから1通2通きていて微妙だったので、お問い合わせフォームにロボ検知つけれないかなと模索したところ、そういう設定がある。というところで数日前にサーバー設定でメールのスパムだったりなりすまし偽装いった対策に関わる設定の一つをしてました。
要因という名の心当たりがそれくらいしか思いつかなかったです。(颯爽と営業のメールが来たのもありますが、営業とはまた別で明らかに嫌がらせかなと思うような、全項目にこちらのドメイン使用した架空のアドレスを入力しただけのメッセージが届いたことがあって、ちょっと対策としてサーバーセキュリティというところで、色々見てて設定しました。)
添付ファイルの中身をどう解釈していいか分からずあちこちコードの見方を調べたのですが、今回のメールは私がした設定に対する契約サーバーとGoogleサーバーの反応送信。というところで無害のよう。ということで認識することにしたのと、実際サーバーテストとかではなく普通になりすまし被害あってる様子のケースの記事も見かけたので、参考先と一緒に対処方書いていきます。
*・●参考先●・*
私のドメインでなりすましメール「DMARC Report domainレポートが届いた時の対処方法」 – メリメロシエル
DMARCとは?その仕組みと設定方法、SPFやDKIMとの関係 | Proofpoint JP
【Gmail対応】Gmail メール送信者のガイドライン変更にともなうSPF、DKIM、DMARCの設定について教えてください。 – makeshop よくある質問
DMARC レポートについて | Security & data protection | Google Workspace Help
・
・
・
DMARCとは?
『Domain-based Message Authentication, Reporting, and Conformance』の略称で、利用しているドメインから送信されたメールが『SPFまたはDKIMの認証に合格しなかった場合の処理方法』を設定できる機能だそうです。『自分のドメインメールを迷惑メール扱いされないようにする』のと、ハッキングのような乗っ取りや、偽装によって『勝手に自分のドメインを使用したなりすましメール送信の防止対策』になるようです。
・
・
・
DMARCレポート(XMLファイル)の中でチェックする部分
レポートの中でチェックする部分
- 自分のドメインを使ってメールを送ろうとした送信元IP
- SPF / DKIM / DMARC が合格したか不合格か
- 不合格メールを受信側(自分のドメインのメールを受け取った相手)がどう処理したか(none / quarantine / reject)
・
・
・
DMARCレポート(XMLファイル)の見方
- <feedback>:DMARCレポートを指す要素タグ。『これはDMARCの集計レポートです』という意味。
- <version>1.0</version>:DMARCレポートの仕様バージョンで、常に1.0
- <report_metadata>:レポート送ってきた側の情報
- <org_name>google.com</org_name>:レポートを送ってきた偽装メールの受信者で、この場合はGoogle
- <email>noreply-dmarc-support@google.com</email>:GoogleがDMARCレポートを送るための公式アドレス。
- <extra_contact_info>https://support.google.com/a/answer/2466580</extra_contact_info>:DMARCについてのGoogle公式ヘルプページで、問い合わせ先の変わり。
- <report_id>6642910303780598685</report_id>:Google側がつけたレポートの識別番号。
- <date_range>:このレポートが集計している期間。
- <begin>1789430400</begin>:メールが届いた期間の開始時間(今回は9/15 09:00)
- <end>1789516799</end>メールが届いた期間の終わり時間(今回は9/16 08:59)
- </date_range>:要素終了タグ
- </report_metadata>:要素終了タグ
- <policy_published>:自分のドメインのDMARC設定
- <domain>maru-ism.com</domain>
- <adkim>r</adkim>:DKIMの照合モード『r = relaxed(ゆるい)』『s = strict(厳しい)』※今は『r=ゆるい』
- <aspf>r</aspf>SPFの照合モード『r = relaxed(ゆるい)』『s = strict(厳しい)』※今は『r=ゆるい』
- <p>none</p>:DMARCポリシーの設定で『none = 偽装メールを許す』『quarantine = 隔離(迷惑メール扱い)』『reject = 完全拒否』※今は『none = 偽装メールを許す』
- <sp>none</sp>:サブドメインのポリシー。※今は『none=許す』
- <pct>100</pct>:DMARCポリシー適用の割合。※今は『100=100%』
- <np>none</np>:存在しないサブドメインのポリシー。※『none = 許す』
- </policy_published>:要素終了タグ
- <record>:実際に届いたメールの情報
- <row>
- <source_ip>85.1XX.XX1.1XX</source_ip>:このIPが本サイトのドメイン(maru-ism.com)を名乗ってGmailにメールを送った。(第三者のなりすましIP)
- <count>1</count>:上のIPから送られた偽装メールの数。※今回は1通。
- <policy_evaluated>:偽装メールの受取側がどうしたか。※今回の受取側はGoogle。
- <disposition>none</disposition>:DMARCが none なので、拒否できず「何もしない」
- <dkim>pass</dkim>:DKIMは合格。 これは あなたの正規メールが同じ期間に存在したため。
- <spf>fail</spf>:SPFは不合格。 → 偽装メール確定
- </policy_evaluated>:要素終了タグ
- </row>:要素終了タグ
- <identifiers>:送られたメールのヘッダー情報
- <header_from>maru-ism.com</header_from>:偽装メールが送信された際に使われたドメイン(今回は本サイトのドメイン『maru-ism.com』)
- </identifiers>:要素終了タグ
- <auth_results>:認証結果の詳細
- <dkim>:↓自分のドメインの正規メールのDKIM結果で、今回は正常。
- <domain>maru-ism.com</domain>:ドメイン
- <result>pass</result>:リザルト=結果
- <selector>default</selector>:デフォルト
- </dkim>:要素終了タグ
- <spf>:↓自分のドメインの正規メールのSPF結果で、今回は正常。
- <domain>svXXXXX.xserver.jp</domain>:自分が使ってるサーバー番号(当方はエックスサーバーのため、『xserver.jp』のドメインになってます。
- <result>pass</result>:リザルト=結果
- </spf>:要素終了タグ
- </auth_results>:要素終了タグ
- </record>:要素終了タグ
- </feedback>:要素終了タグ
・・・
レポート内容としては…
・Maruismのドメインを名乗るメールがGmailに届いた(Gmailの誰のメールに届いたかまでは特定不可)
・送信元IPは85.1XX.XX1.1XX(不正):不正というか、今回のIPはエックスサーバー(契約サーバーで自分に割り当てられてるIP)
・SPF fail:偽装メール
・DKIM pass → あなたの正規メールも同期間に存在
・DMARCが『none設定』のため、Googleはmaru-ism.comに偽装したメールを拒否できなかった
・Googleがその結果をあなたに報告している
*・●参考先●・*
※IPアドレスの確認はこちら
※UNIX時間の確認はこちら
利用しているサーバーのセキュリティ・証明設定という点でDMARCとDKIMあたりの設定を弄ってるため、サーバー側で設定変更が反映した結果、自動でこういうのが出るのかな…と解釈することにしました。
・
・
・
この後にしたDMARC・SPF・DKIM設定の変更
1.DMARC設定で、『メールを配送しない』設定にする
『サーバーの管理画面』にログイン→『メール』→『DMARC設定』の順にクリックします。
(今回は当方で利用しているエックスサーバー)
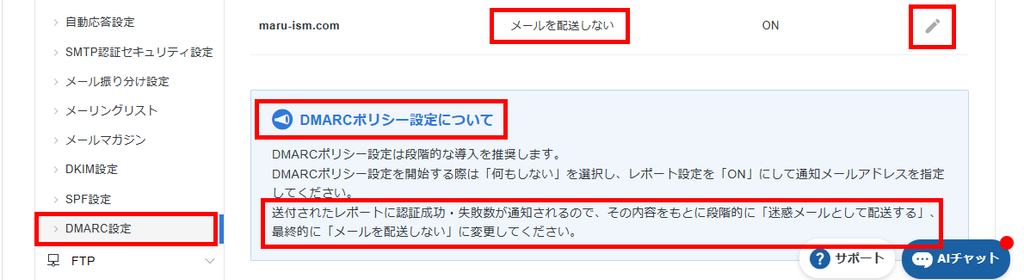
※右端にある『鉛筆マーク』から編集可能で、上の画像は、『メール配送しない』に変更済みです。
※エックスサーバーのポリシー設定概要を読んでいると、やはり最初に何らかの設定で触らないと、今回のテスト的なレポートは送信されないようなので、送信されたら【最終的に『メールを配送しない』に変更してください。】ということで記載あります。
※そもそも触ってない方は、このレポートすらこないかと思いますので、設定変更するかどうかは任意でお願い致します。
・・・
2.DKIM設定の見直し
『サーバーの管理画面』にログイン→『ドメイン』→『DNSレコード設定』の順にクリックします。
※既に設定されているDNSレコード設定の一覧が出てくるかと思いますので、『v=DMARC1;』から始まるファイルを探して、下記のような記述に変更しました。
v=DMARC1; p=reject; rua=自分のドメインを使用したメールアドレス; adkim=s; aspf=s・・・
設定の意味
- p=reject → 偽装メールを完全拒否
- rua=mailto:自分のドメインを使用したメールアドレス → レポートを受け取る
- adkim=s / aspf=s → DKIM/SPF を厳格モードにする(セキュリティ強化)
※今回は『adkim』と『aspf』の設定を『r』から『s』に変更しています。
・・・
3.SPFの見直し
SPFについては、とりあえず現状一人サークルのような感じで企業ではないので、そこまでする必要性があるのかどうか、というところで迷ったんですが、IT関連の記事や他の方のどうしたこうした体験談を読んでるうちに、やっといた方がいいのかなと感じたため、下記のような感じで設定してます。
設定変えた理由としては、SPFの判定でfailと出ているからなんですが、上の説明見ていると、『fail=”偽造メールです。”』という認識になるそうなので、偽造ではなく正規ですよ、と認識させるのにあたり、このような形になりました。
メール送ると自動的に複数のIP跨ぐそうで、そうするとどうしてもSPF認証としては『fail(偽造)』扱いになってしまうらしい…というところで、ここ、無理に変えなくてもいいみたいなんですが、サーバーの設定で普通に初期設定に戻すことも可能なので、今回はとりあえず変えてみて様子みてまた…と思い、変更しました。
v=spf1 +a +mx +ip4:ここは割り当てられてるIP include:spf.xserver.ne.jp ~all・
・
・
転送先のGmailに遅れてレポートが届く理由。
今回私はドメインメール使用するにあたり自分が手軽に確認できる…というところで転送先としてGmailを使用しているのですが(ドメインメールで受信したら転送先にも送られる状態です。)、このレポート、来たり来なかったりする上に、届いたとしてもドメインメールだと朝の9時頃に受信してるものがGmailだと夜の19-20時の時間帯に届くんです。ドメインメールの方を確認したら、5通くらいきてて吃驚したんですが、これは、Googleサーバーさんの機能で、受信箱に表示される前に『配信していいものかどうかのチェック』が入るから起こるタイムラグだそうです。なのでGmailに限らず他の転送受信可能なフリーメール使用していたりすると、普通に起こる現象のようです。
*・●この後のレポート結果●・*
✦【まとめ】DMARCレポートの結果:『SPFはfailだが、メール認証は全体として合格しています。』 | Maruism
・
・
・