ブログを運営…というか私の場合はまだ開設したてなのですが、ランダム文字列のタイトル 存在しないメールアドレス 海外クラウドのIPアドレス から突然コメントが届くことがあります。
私自身は今回初めてなんですが、ちょっと気持ち悪かったので調べたら、これらはすべて自動投稿ボットによるスパムコメントだそうです。
*・●参考先●・*
スパムコメントが迷惑すぎる!対策方法例とうざいチャットの危険性
【初スパムに焦った人へ】なぜ迷惑コメントが届く?背景・リスク・完璧な対処法を1から徹底解説|百目さん
投稿コメントに返信があり、意味不明でURLまで付いている。どう対処すればよいですか?対処の方法を教えてください。または、何らかの対処をお願いします。 – YouTube コミュニティ
・
・
・
なぜ意味不明なコメントが届くのか?
ランダム文字列は“自動投稿ボット”の特徴
今回のパターン例:
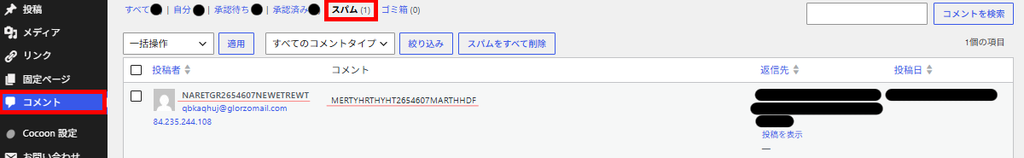
- コメントタイトルとコメント:NARETGR2654607NEWETREWT
- 意味のない英数字の羅列
これは人間ではなく、クラウド上で動くスパムプログラム が自動送信。なんかの暗号で示唆かなと思ってAIに聞いたんですが、意味はないそうです。
・・・
メールアドレスも自動生成
qbkaqhuj@glorzomail.com のような 存在しないドメイン・ランダム文字列は典型的なスパム。
・・・
IPアドレスが海外クラウド(Oracle / AWS / Google)
今回の例: 84.235.244.108(ドバイの Oracle Cloud Infrastructure)
クラウドサーバーは匿名性が高く、 スパム送信に悪用されやすいのが現状だそうです。
※ドバイのオラクルとなると、微ITヲタ一般人の私としては、ITの中でも何もかもが詰まっている凄い場所の一つ。という認識しかないので、ここからスパムが送られるということは俄かに信じがたいのですが、自分のIPアドレスもアドレスチェッカーで確認すると、現住とは全く違う場所のサーバーを通した通信扱いになってるので(そこのサーバーを通して通信しているから住所が変わってくるのだと思うので、これは偽装ではなくて単純にそこの会社のここのサーバー通して外に通信してますよ。という認識ですね…)、こういったトラブルにおいて偽装ではなく『通信経路やセキュリティの類』の扱いであり…と思ってくると、オラクルがというよりも、『他所がオラクルを装っている』と考えても良いでしょうか…と思ったところで、微ヲタの私には分かりようがない世界なため、思考を放棄してこの記事を作成しています(^^;
*・●参考先●・*


・
・
・
放置するとどうなる?
- コメント欄が汚れる(荒れる)
- スパムが増える
- WordPressの脆弱性を探られる可能性
といったことが出てくるようなので、必要に応じて対策とるのが必要だそうです。
・
・
・
今回講じた措置としては…
コメントはスパム行き(推奨は即削除)
基本的には、スパムではあるんですが危険性自体はそこまで無いようで即削除でいいようです。
私が使用しているエックスサーバーでは、承認が必要なコメントの扱いに対して、承認以外に『スパムとして処理できる』機能がありますので、今回私はそちらに入れています。(挨拶程度や、その他何か連絡については、そもそも承認可否の判断不要で普通に投稿されてたので、今回のこのコメントはエックスサーバーの方で異常ということでセキュリティ面でスパムとして判定・検知されてるわけですね…)
・
・
・
取れるとよい対策
- reCAPTCHAやCloudflare Turnstileといった『プラグインではない』外部システムの導入
- ワードプレスやCocoonの機能で投稿関係の設定変更
- 契約サーバーで利用可能なスパム対策プラグインの導入
※reCAPTCHAは今のところ有料プランです。非推奨になってました。Cloudflare Turnstileだと無料で使えるみたいなんですが、登録してみたら設定自体は自動でやってくれるようなんですが、私の場合は自分でDMARCのあたりからDNSのちょっとしたTXT設定と変更してるせいか原因不明ですが、エラーっぽいものが出ていて自分で扱いに困ったので、一旦自分のブクマとしてリンクは置いておきます。(設定方法としては、理解できるんですが、DNS書き換え必要なのかな…と思ったら最近DMARC関係で触ったばかりなので、今回は触らなかったです。。。)
reCAPTCHAは現在新しいGoogleさんのサービスで、『Google Cloud Fraud Defense』というものがあるようなので今は非推奨だそうです。
*・●参考先●・*
Google Cloud Fraud Defense
Cloudflare Turnstile
Cocoon × WordPressのスパム防止設定
Contact Form 7 のフォームを「必須入力」にする
WordPress管理画面 → お問い合わせ → フォーム編集
以下のように * を付けて必須化する(Cocoon公式でも推奨)
コード
[text* your-name]        ← 名前(必須)
[text* kana-name]        ← ふりがな(必須)
[email* your-email]      ← メール(必須)
[text* your-title]       ← 件名(必須)
[textarea* your-message] ← 本文(必須)
青部分の要素タグの最後尾に『*(半角アスタリスク)』を入れることで必須化が可能なので、これだけでもだいぶ軽減されるようです。
・
・
・
WordPress「ディスカッション」で禁止キーワードを設定する
WordPress → 設定 → ディスカッション → コメント内で許可されないキーワード
Cocoon公式記事で紹介されている方法。 営業メールでよく使われる語句を入れると国内営業スパムが止まる。
・
・
・
Cocoon側のコメント設定を見直す
WordPress → Cocoon設定 → コメント
推奨設定:
- コメントを「承認制」にする
- 匿名投稿を禁止
- URL記入欄を非表示
- コメント自体を使わないなら「コメント機能をオフ」
(WordPress側のディスカッション設定と合わせて強化できる)
IPアドレスをブロック(任意)
WordPress管理画面 → 設定 → ディスカッション 「コメントブラックリスト」にブロックしたい対象のIPアドレスを追加。
※IPアドレス毎のブロックになるので、国別ではなく個別のブロックになります。
・
・
・
Contact Form 7 を使っている場合の対策
Contact Form 7を提供している企業さんで、「Honeypot」というプラグインが展開されているため、隠しフィールドを追加(ボットだけが反応するそうで、手動でない完全に自動のものについては、これで弾けるみたいです。となると、私が今回受けてるこのコメントは、人の手によるものです…ハニーポットの設置方法間違えてるのかなとも思ったんですが、コンタクトフォーム自体がハニーポット抜きにしても割とこれだけで手が込んだ作りが出来ると思うので、なんか色々複雑な気持ちです。)
*・●Contact Form 7設定方法のページ●・*
・
・
・

・
・
・

